


Outils de déchiffrement de ransomware
À l'aide de ransomwares, les pirates peuvent verrouiller vos fichiers importants, menaçant de les détruire ou de divulguer vos informations sensibles si vous ne payez pas de rançon. Heureusement, certaines souches de ransomware peuvent être déchiffrées. Parcourez cette liste d'outils de déchiffrement de ransomware gratuits, puis équipez-vous d'un logiciel de cybersécurité pour bénéficier d'une protection proactive contre les futures infections par ransomware.


- Akira
- Atom Silo & LockFile
- BianLian
- Conti
- DoNex
- Fonix
- FunkSec
- HermeticRansom
- HomuWitch
- Jigsaw
- MafiaWare666
- Mallox
- Midnight
- Prometheus
- Rhysida
- TargetCompany
- TaRRaK
- Comment utiliser les outils de déchiffrement de ransomware
- Ce qu'il ne faut pas faire lors du déchiffrement de vos fichiers
- Que faire si aucun déchiffreur de ransomware ne fonctionne ?
- Adoptez une protection proactive contre les ransomwares
- FAQ
Les outils de déchiffrement de ransomware gratuits peuvent vous aider à récupérer vos fichiers pris en otage sans payer de rançon. Toutefois, la réussite dépend de la souche de ransomware concernée, car toutes ne peuvent pas être déchiffrées. Parcourez cette liste d'outils de déchiffrement de ransomware gratuits pour repérer les signes d'infection des souches courantes et télécharger un déchiffreur gratuit.
Pour utiliser les outils de déchiffrement de ransomware proposés sur cette page, commencez par analyser votre appareil pour détecter les malwares afin de neutraliser les menaces persistantes. Ensuite, identifiez le type de ransomware ayant chiffré vos fichiers à l'aide des informations de cet article, puis téléchargez le déchiffreur correspondant, en suivant attentivement les instructions affichées à l'écran dans l'assistant de déchiffrement. Vous trouverez des instructions plus détaillées ci-dessous. Poursuivez votre lecture pour en savoir plus sur les souches de ransomware pouvant être déchiffrées (ou partiellement déchiffrées).
Akira
Le ransomware Akira est apparu pour la première fois en mars 2023. Un outil de déchiffrement pour ce ransomware a été publié par les chercheurs en cybermenaces de Gen Digital (l'entreprise à l'origine de Norton) en juin de la même année, poussant le groupe derrière Akira à corriger le bug qui rendait ce ransomware déchiffrable. Ainsi, les nouvelles souches d'Akira pourraient ne pas être déchiffrables. Si le déchiffreur proposé ci-dessous ne fonctionne pas, vous pouvez contacter Norton.
Modifications de noms de fichiers
Les fichiers chiffrés par le ransomware Akira présentent généralement l'une des extensions de nom de fichier suivantes :
- .akira
- ._akira_.
- .nmh
Note de rançon
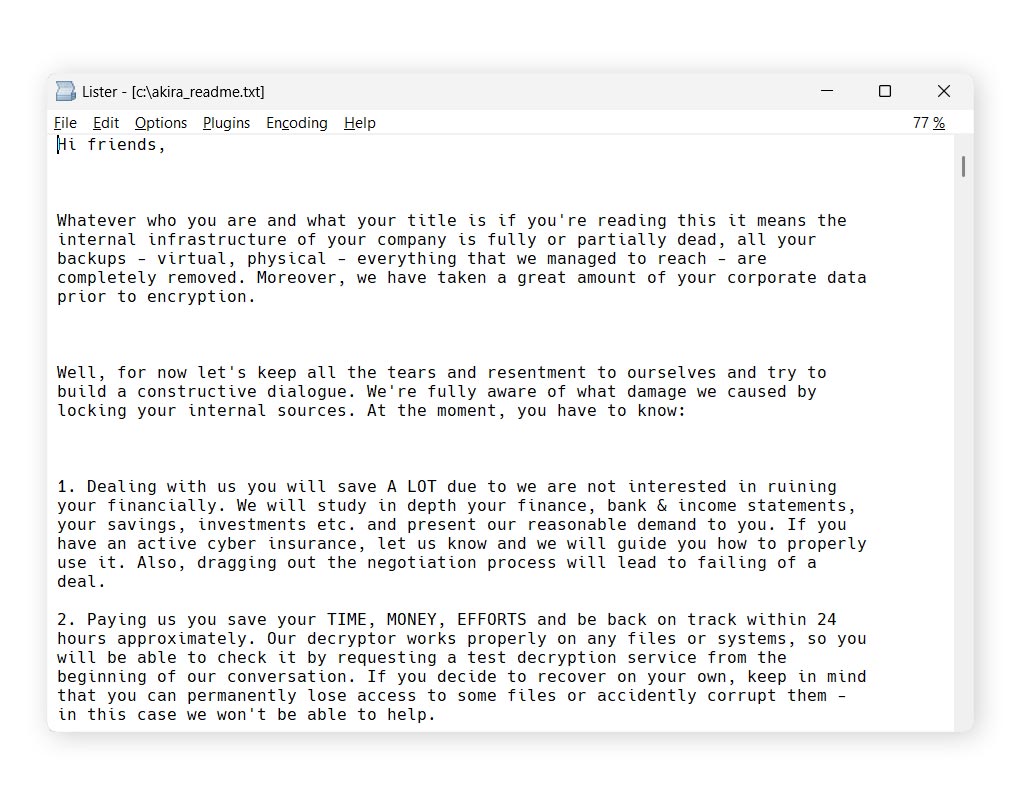
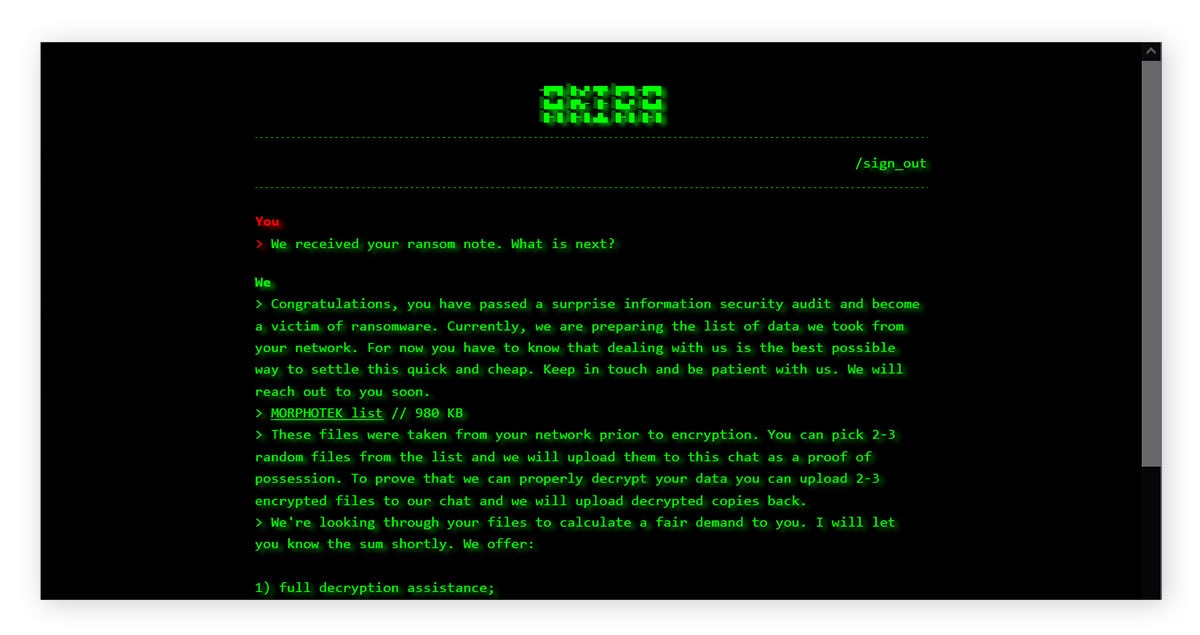
Si vos fichiers ont été chiffrés par Akira, vous devriez trouver un fichier de note de rançon nommé akira_readme.txt dans chaque dossier chiffré. Vous pouvez en voir un exemple ci-dessous.
Cette note contient généralement un lien onion vers un serveur Tor qui peut contenir davantage d'informations sur les données chiffrées. Pour accéder à ce serveur Tor, saisissez le mot de passe indiqué dans la note de rançon.
Cliquez sur le lien ci-dessous pour télécharger un déchiffreur de ransomware Akira.
Atom Silo & LockFile
Atom Silo et LockFile sont deux souches de ransomware dotées de schémas de chiffrement très similaires. Le déchiffreur proposé ici couvre donc les deux variantes. Ces souches de ransomware ont été observées pour la première fois en 2021. Aujourd'hui, ces deux souches sont présumées inactives, et toutes les variantes sont déchiffrables.
Modifications de noms de fichiers
Les fichiers chiffrés par Atom Silo ou LockFile présentent l'une des extensions suivantes :
- .ATOMSILO
- .lockfile
Note de rançon
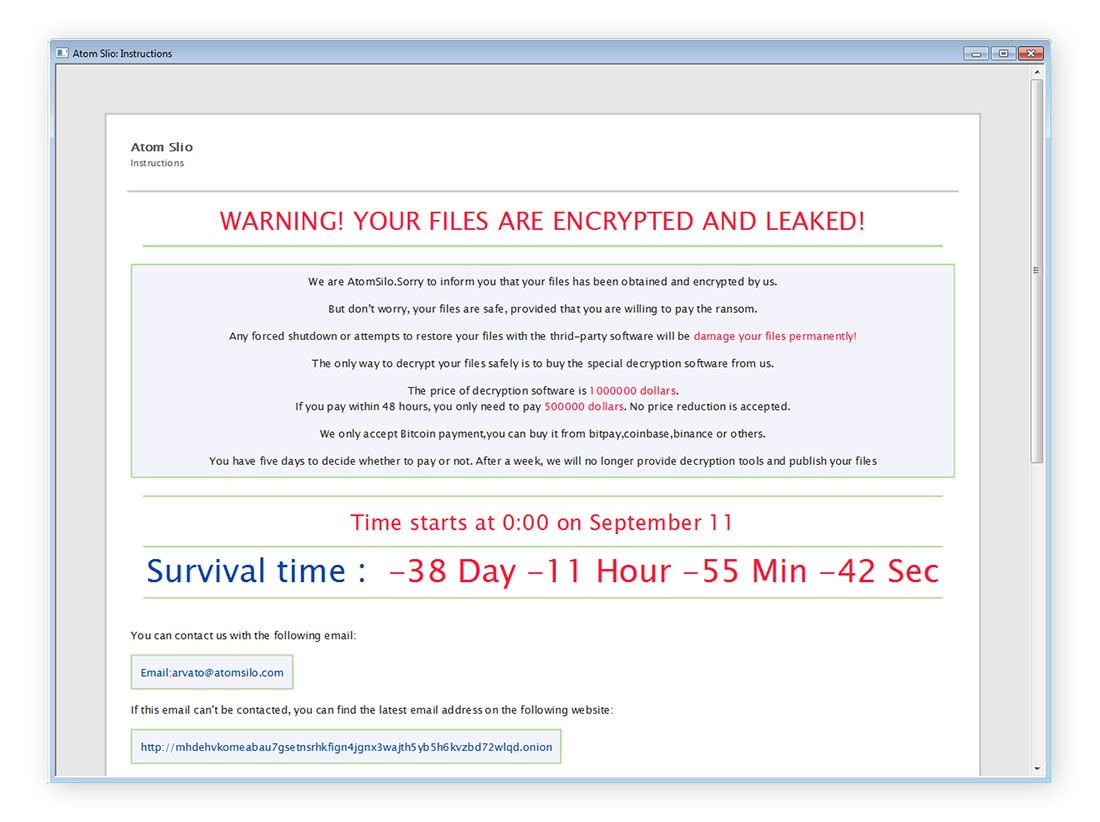
Chaque dossier contenant un fichier chiffré par AtomSilo ou LockFile contiendra une note de rançon intitulée README-FILE-%ComputerName%-%Number%.hta ou LOCKFILE-README-%ComputerName%-%Number%.hta. Les parties du nom de fichier situées entre les signes de pourcentage contiennent un nom d'ordinateur et un numéro propres à la victime, comme dans README-FILE-HOME_PC-1634717562.hta. Vous pouvez voir un exemple de note de rançon AtomSilo ci-dessous.
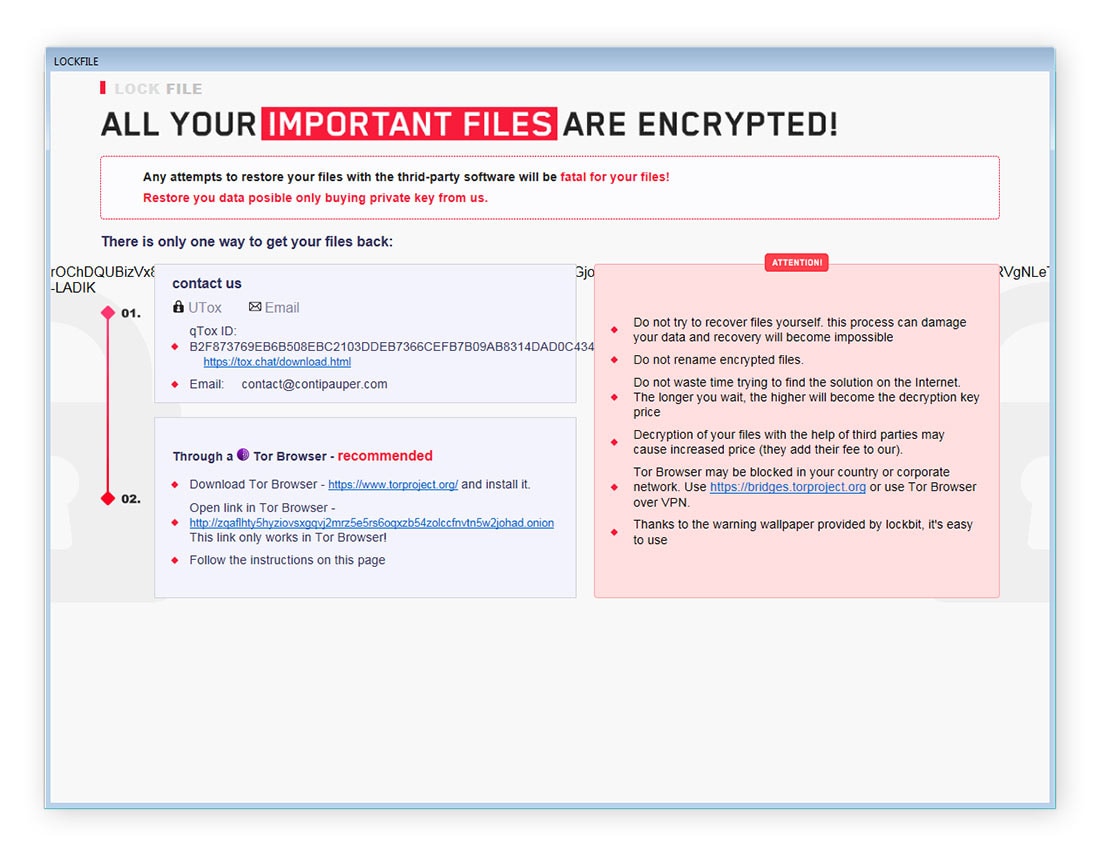
Cliquez sur le lien ci-dessous pour télécharger le déchiffreur de ransomware Atom Silo/LockFile.
BianLian
Le ransomware BianLian, apparu en 2022, chiffre les fichiers à grande vitesse. Cette souche a ciblé des entreprises des secteurs des médias et du divertissement, de la fabrication et de la santé. BianLian se supprime automatiquement une fois le chiffrement des fichiers terminé.
Les chercheurs en cybermenaces de Gen Digital ont publié un déchiffreur pour BianLian en janvier 2023. Toutes les variantes de BianLian sont actuellement déchiffrables. Cependant, le groupe cybercriminel à l'origine de ce ransomware a réorienté ses activités vers l'extorsion de données, menaçant de divulguer les données sensibles des victimes sur le Dark Web plutôt que de les verrouiller ou de les détruire.
Modifications de noms de fichiers
Les fichiers chiffrés par le ransomware BianLian portent généralement l'extension .bianlian.
Note de rançon
BianLian dépose une note de rançon nommée Look at this instruction.txt dans chaque dossier de l'ordinateur infecté. Vous pouvez en voir un exemple ci-dessous.
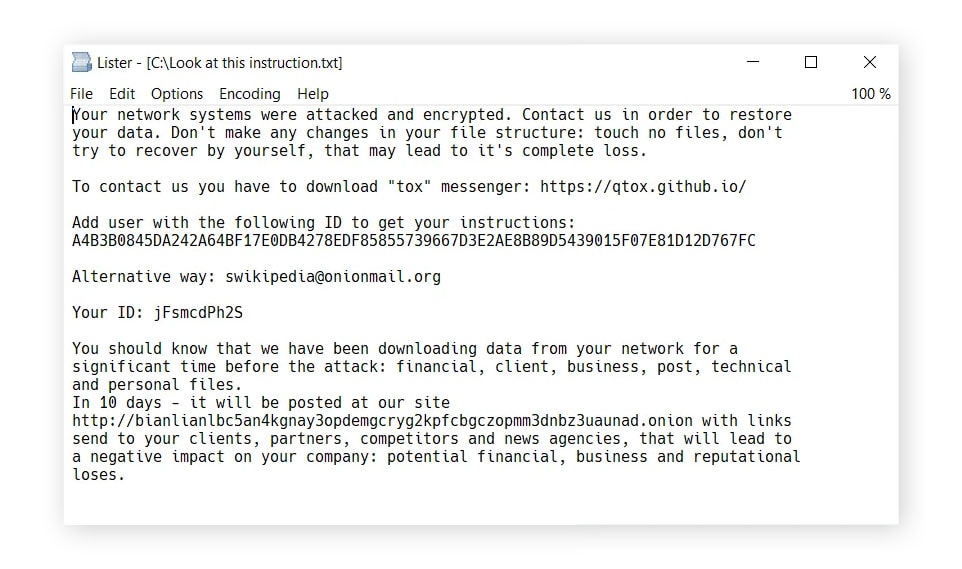
Cliquez sur le lien ci-dessous pour télécharger le déchiffreur de ransomware BianLian.
Conti
Conti, également appelé Conti Locker, est apparu vers juin 2020 et serait le successeur d'une souche de ransomware antérieure appelée Ryuk 2.0. Peu après le début de l'invasion russe à grande échelle de l'Ukraine en 2022, les acteurs malveillants à l'origine de Conti se sont rangés du côté de la Russie et ont ciblé des acteurs menaçant les intérêts russes. En représailles, des acteurs favorables à l'Ukraine ont piraté le groupe Conti, dérobant des conversations, des e-mails et le code source du chiffreur, qu'ils ont ensuite utilisés pour créer un ransomware destiné à cibler des intérêts russes.
Notre déchiffreur ne fonctionne que pour les variantes de Conti présentant les modifications de noms de fichiers listées ci-dessous.
Modifications de noms de fichiers
Les extensions de fichier suivantes sont typiques des variantes déchiffrables de Conti :
- .KREMLIN
- .PUTIN
- .RUSSIA
Note de rançon
Les premières versions de Conti laissaient des notes de rançon dans un fichier nommé CONTI_README.txt. Les versions ultérieures utilisent souvent le nom README.txt ou readme.txt. Le texte de la note de rançon est généralement court. Vous pouvez en voir quelques exemples ci-dessous.
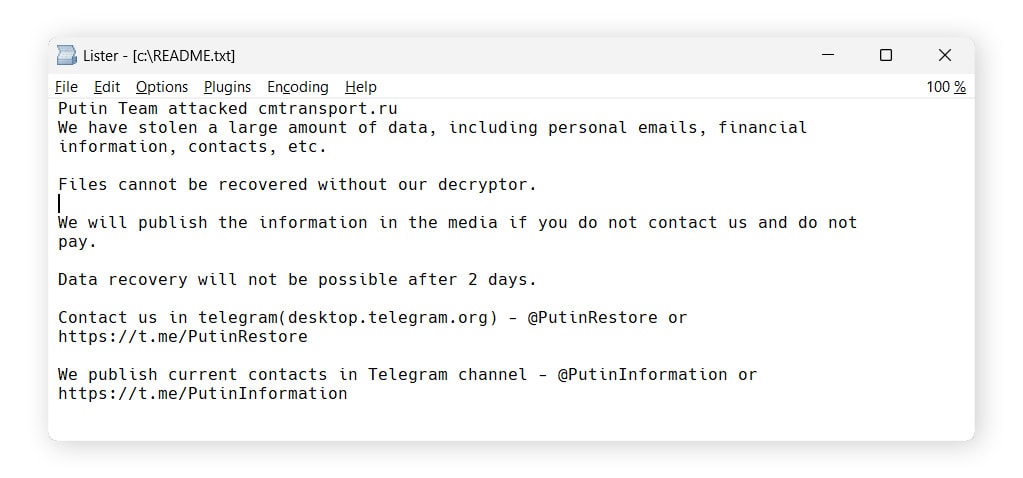
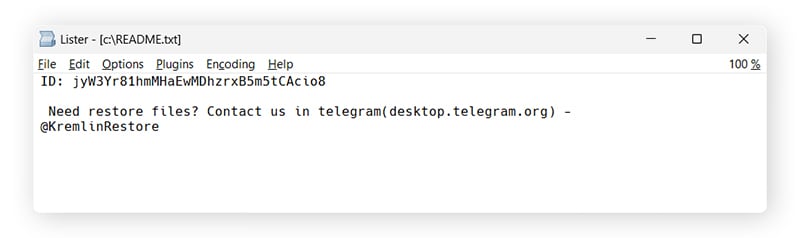
Cliquez sur le lien ci-dessous pour télécharger un déchiffreur de ransomware Conti.
DoNex
Anciennement connue sous le nom de Muse ou DarkRace, cette souche de ransomware circule sous le nom « DoNex » depuis mars 2024. Le groupe à l'origine du ransomware DoNex gère également un site de fuite de données sur Tor. Toutes les variantes connues de DoNex sont déchiffrables.
Modifications de noms de fichiers
Les fichiers chiffrés par le ransomware DoNex portent les extensions suivantes :
- .mu5e
- Neuf caractères alphanumériques aléatoires
Note de rançon
La note de rançon de DoNex se trouve généralement dans un fichier nommé Readme ou ReadMe.[nine random alphanumeric characters].txt (par exemple Readme.1as4jc89S.txt) ou Recovery.html. Vous pouvez en voir un exemple ci-dessous.
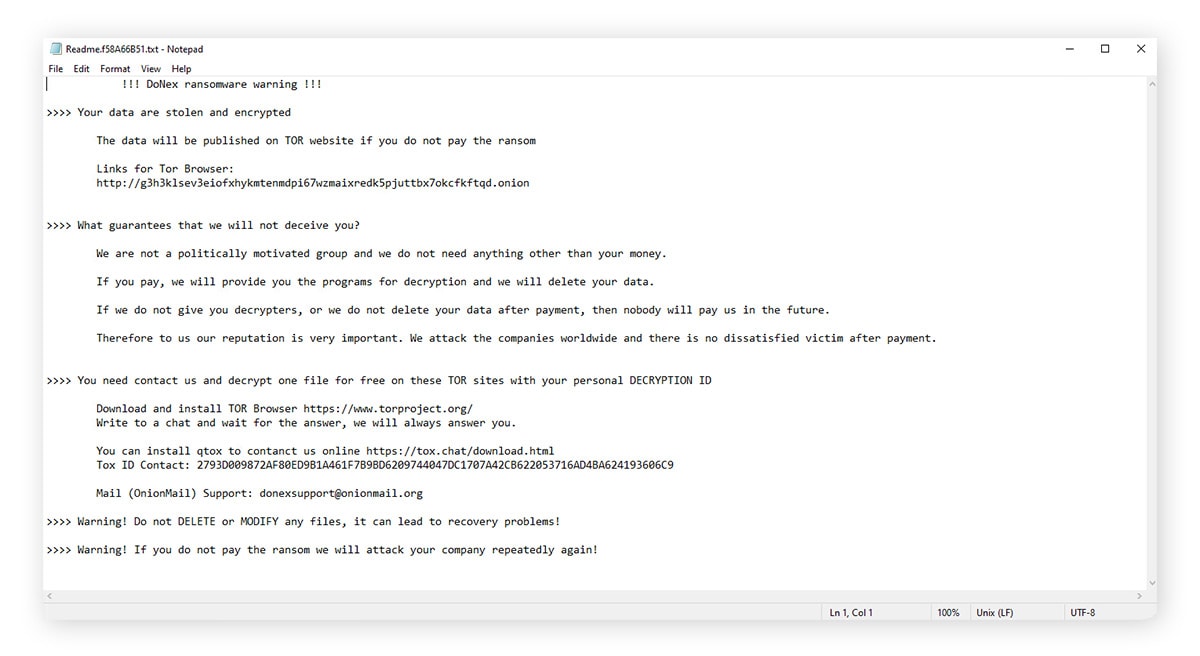
Obtenez un déchiffreur de ransomware DoNex en téléchargeant le fichier via le lien ci-dessous.
Fonix
Le ransomware Fonix a été actif de juin 2020 au début de 2021. Après avoir cessé ses activités, les cybercriminels ont publié une clé permettant aux victimes de déchiffrer leurs fichiers gratuitement. Depuis 2023, de nouvelles variantes non déchiffrables de Fonix sont apparues, mais elles restent rares.
Modifications de noms de fichiers
Si vos fichiers ont été chiffrés par le ransomware Fonix, vous constaterez l'ajout de l'une de ces extensions à vos noms de fichiers :
- .FONIX
- .XINOF
Note de rançon
Une fois le chiffrement des fichiers terminé par Fonix, les victimes voient apparaître la note de rançon illustrée ci-dessous.

Si vous constatez ces signes d'infection, il y a de fortes chances que vos fichiers puissent être récupérés grâce au déchiffreur gratuit de ransomware Fonix.
FunkSec
FunkSec est une souche de malware apparue pour la première fois en 2024. Selon les chercheurs en ransomware de Gen (la société mère de Norton), le groupe à l'origine de FunkSec se distingue par son utilisation de l'IA pour créer des outils malveillants et des modèles de phishing. Sans grande surprise pour de la « bouillie d'IA », de nombreux échantillons de ce ransomware ne fonctionnaient pas du tout. Toutes les variantes connues de cette souche de ransomware, active pendant seulement trois mois, sont déchiffrables.
Modifications de noms de fichiers
Les fichiers chiffrés par le ransomware FunkSec portent l'extension .funksec.
Note de rançon
Une note de rançon nommée README-{random}.md, dont le nom comporte une suite aléatoire de chiffres et de lettres, est déposée dans chaque dossier. Vous pouvez voir ci-dessous des exemples de fichiers chiffrés et de la note de rançon FunkSec.
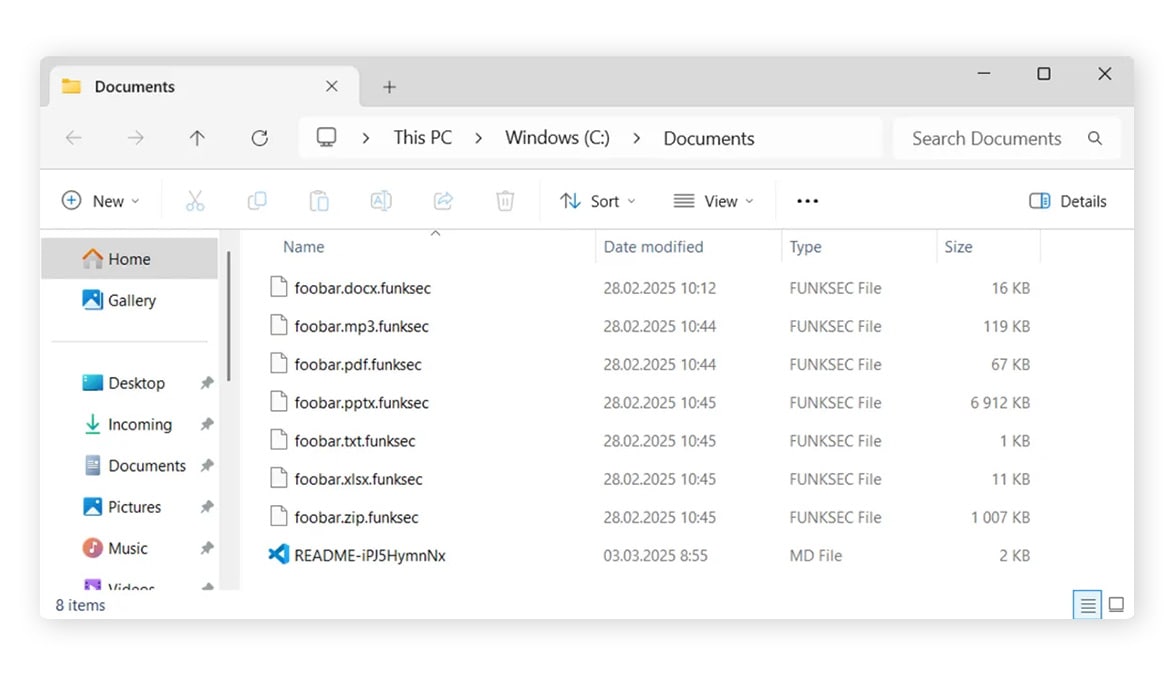
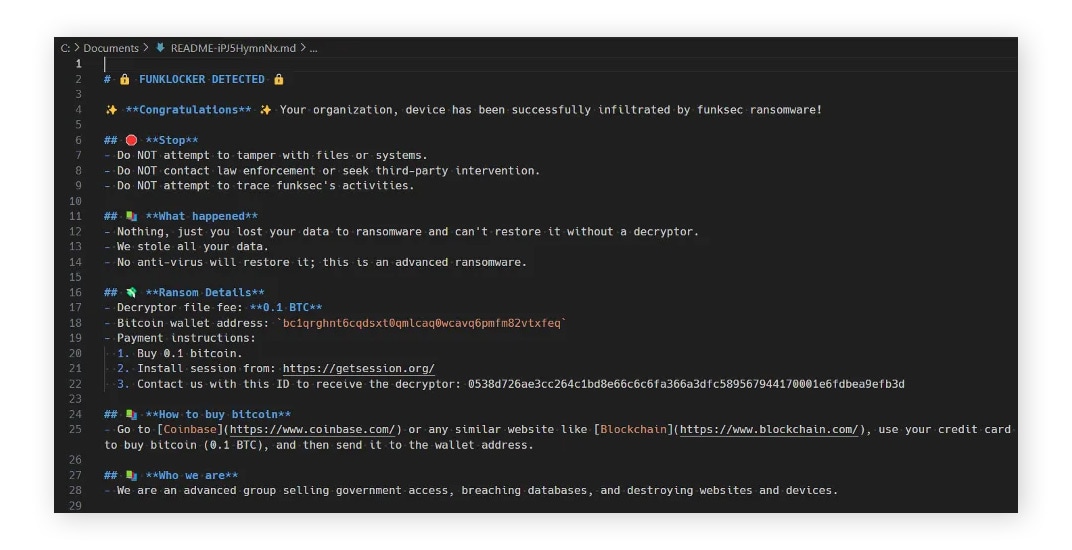
Cliquez sur le lien ci-dessous pour télécharger le déchiffreur de ransomware FunkSec.
HermeticRansom
Selon une étude de Gen, HermeticRansom est une souche de ransomware qui s'est particulièrement répandue en Ukraine après l'invasion russe. Gen a publié un déchiffreur gratuit pour HermeticRansom en mars 2022. Toutes les variantes connues sont déchiffrables.
Modifications de noms de fichiers
Les fichiers chiffrés par HermeticRansom portent généralement l'extension suivante :
- .[vote2024forjb@protonmail.com].encryptedJB
Note de rançon
Un fichier nommé read_me.html contenant une note de rançon est déposé sur le bureau de l'utilisateur. Vous pouvez en voir un exemple ci-dessous.
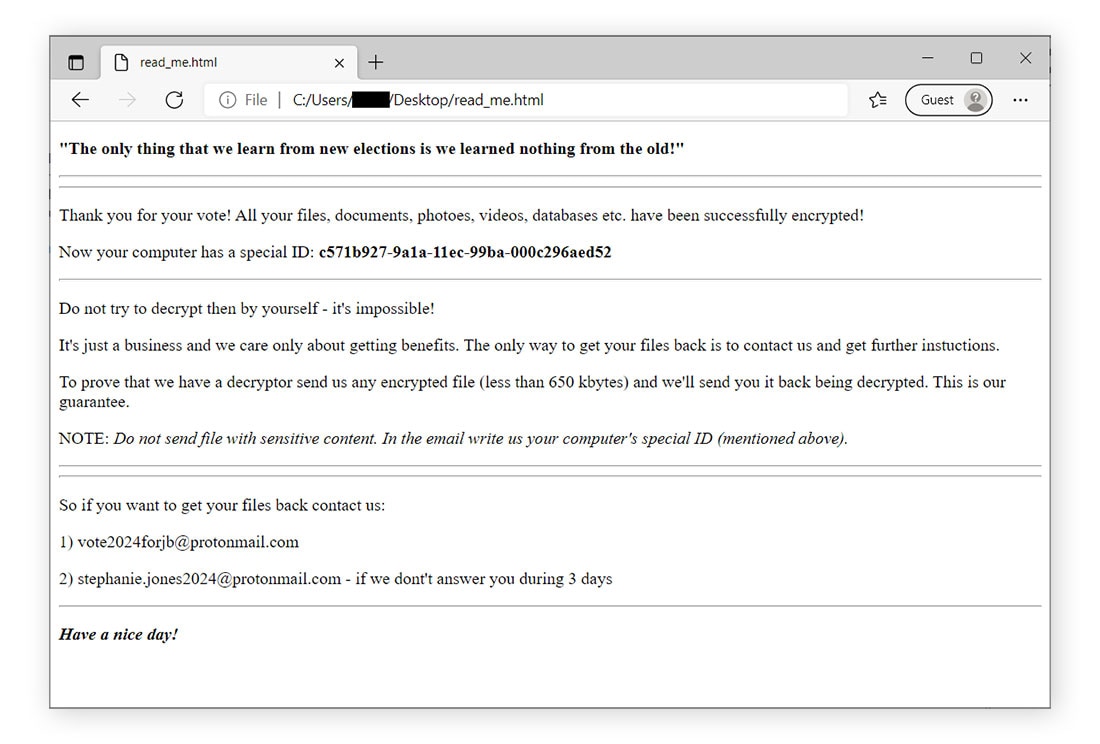
Cliquez sur le lien ci-dessous pour télécharger le déchiffreur de ransomware HermeticRansom.
HomuWitch
Souche relativement rare, le ransomware HomuWitch est apparu pour la première fois en juillet 2023, selon une étude de Gen. HomuWitch cible principalement les particuliers, plutôt que les entreprises ou les institutions. Le montant de la rançon, à payer en cryptomonnaie Monero, est modeste : généralement entre 25 et 70 dollars. Toutes les variantes connues de HomuWitch sont déchiffrables.
Modifications de noms de fichiers
HomuWitch ajoute l'extension .homuencrypted aux fichiers qu'il chiffre.
Note de rançon
Vous pouvez voir un exemple de note de rançon HomuWitch ci-dessous.
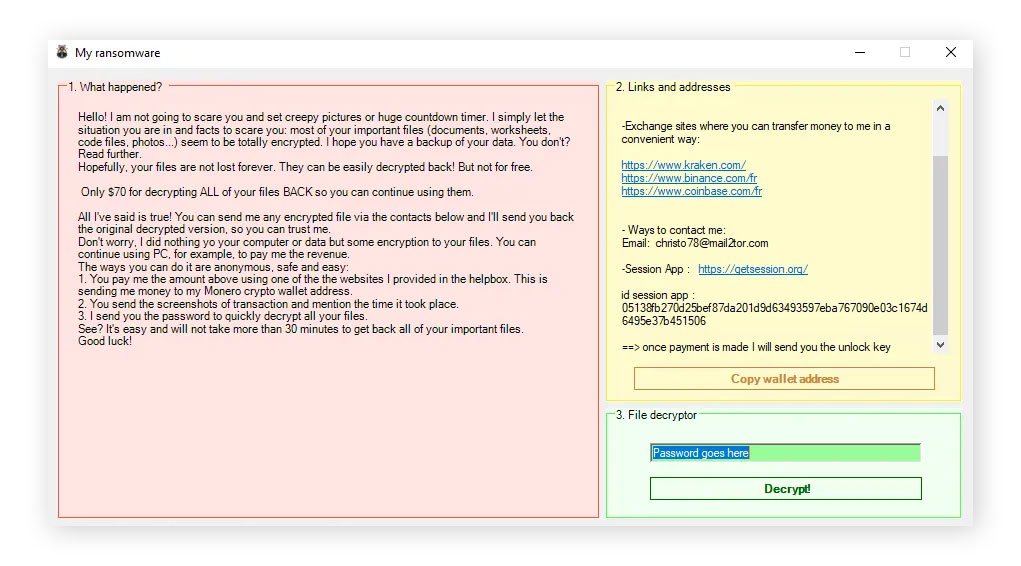
Cliquez sur le lien pour télécharger un déchiffreur de ransomware HomuWitch.
Jigsaw
Le ransomware Jigsaw existe depuis mars 2016. Nommé d'après le « Jigsaw Killer », un personnage de la saga cinématographique Saw, cette souche supprime progressivement les fichiers des victimes, le nombre de fichiers supprimés augmentant de façon exponentielle jusqu'au paiement de la rançon. Toutes les variantes connues de Jigsaw sont déchiffrables.
Modifications de noms de fichiers
Les fichiers chiffrés par le ransomware Jigsaw présentent généralement les extensions de nom de fichier suivantes :
|
|
|
Note de rançon
Les victimes du ransomware Jigsaw verront apparaître un écran similaire à ceux ci-dessous une fois leurs fichiers chiffrés.
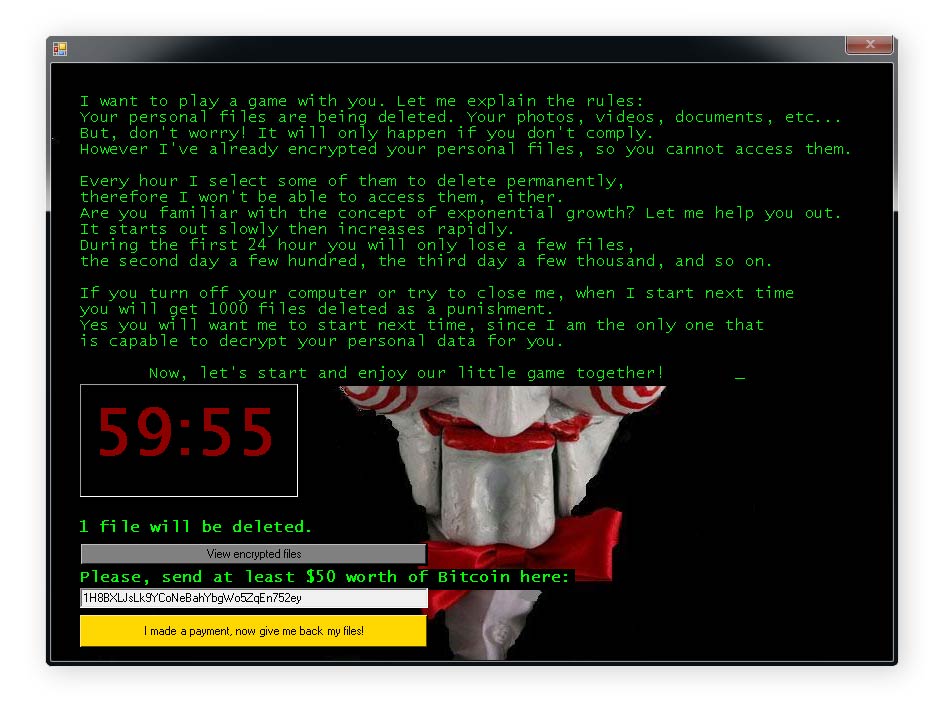
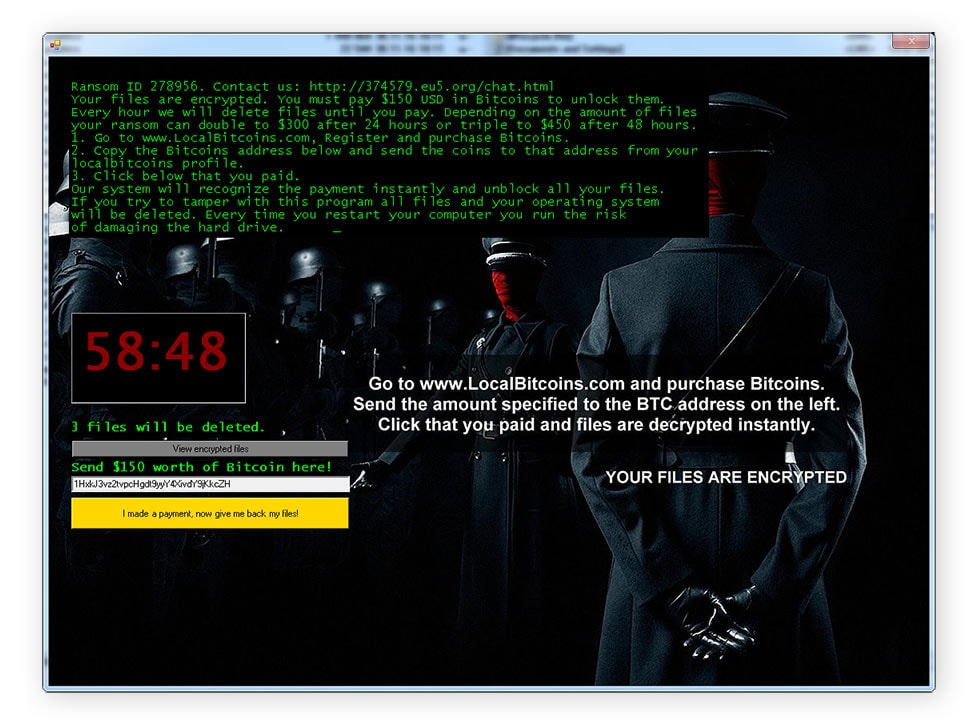
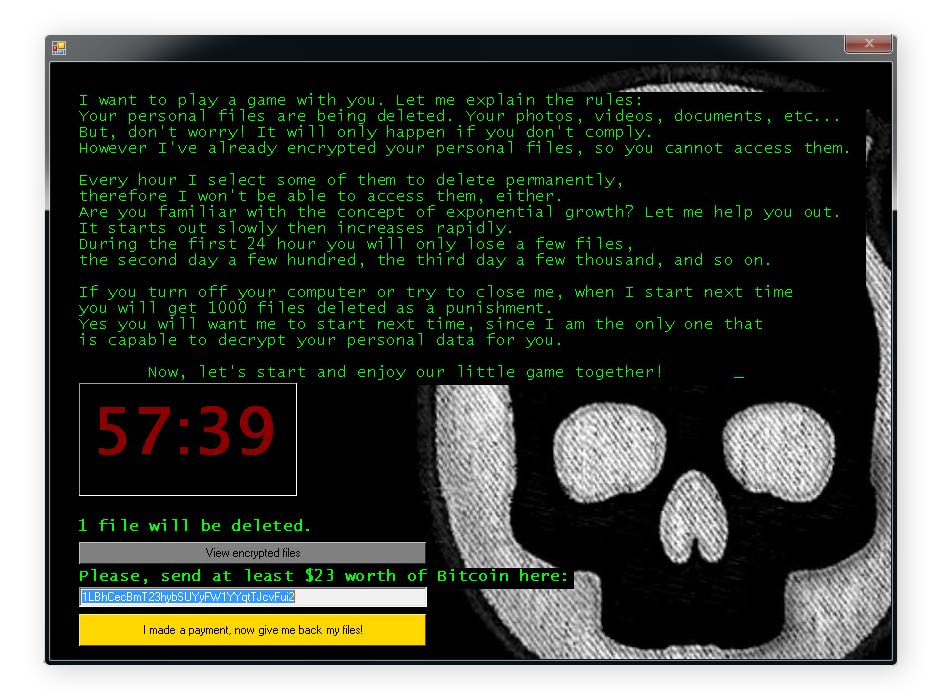
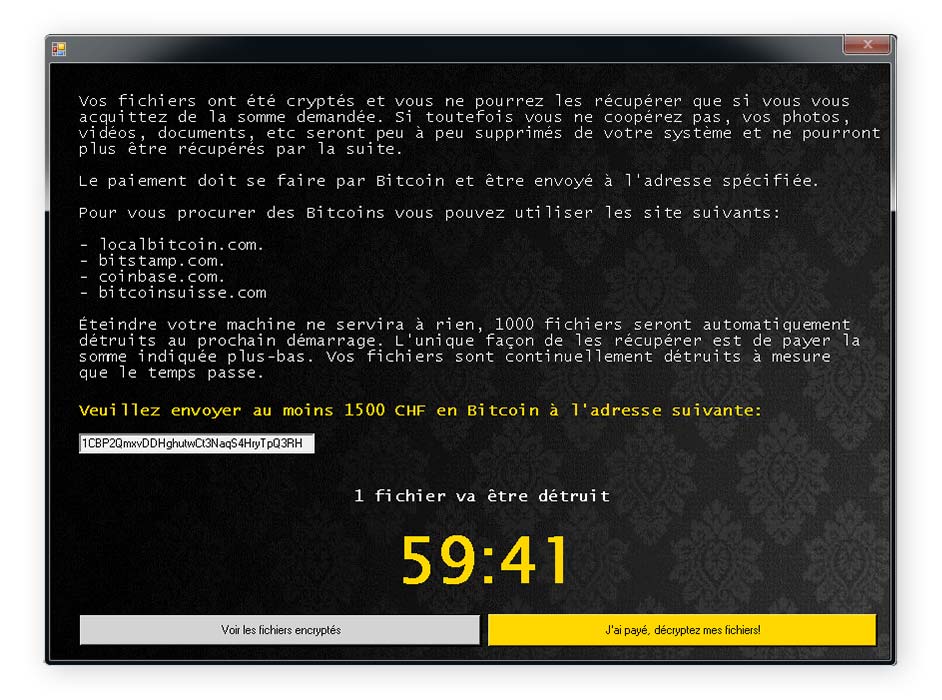
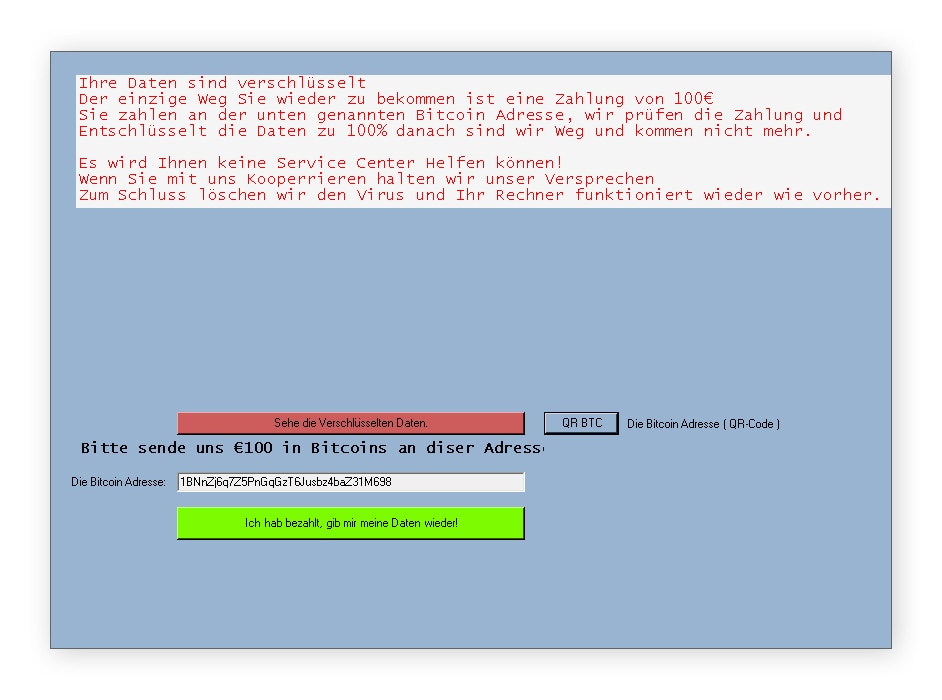
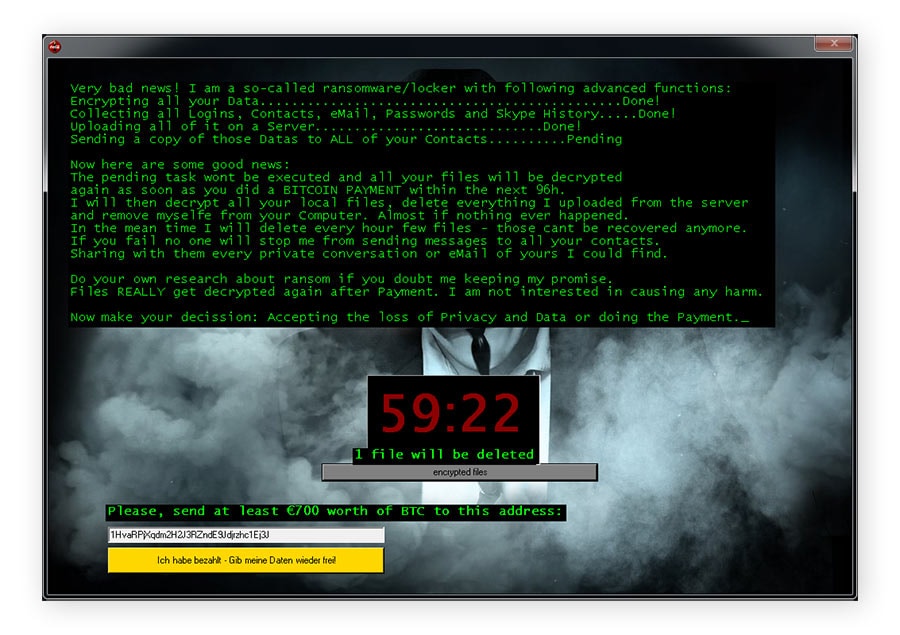
Obtenez une solution pour le ransomware Jigsaw en cliquant sur le lien ci-dessous.
MafiaWare666
MafiaWare666 est également connu sous les noms de JCrypt, RIP Lmao, BrutusptCrypt et Hades. Le prix de la rançon pour obtenir la clé de déchiffrement se situe généralement entre 50 et 300 dollars, bien que certains échantillons plus anciens exigeaient des sommes bien plus élevées. Les chercheurs en menaces de Gen ont publié un déchiffreur pour MafiaWare666 en octobre 2022. Toutes les variantes connues de cette souche de ransomware sont déchiffrables, et elle est présumée inactive.
Modifications de noms de fichiers
Les fichiers chiffrés par MafiaWare666 présentent généralement les extensions suivantes :
- .MafiaWare666
- .jcrypt
- .brutusptCrypt
- .bmcrypt
- .cyberone
- .l33ch
Note de rançon
Les victimes voient généralement apparaître une fenêtre contenant des instructions sur la façon de payer la rançon. Vous pouvez voir ci-dessous quelques exemples de notes de rançon MafiaWare666.
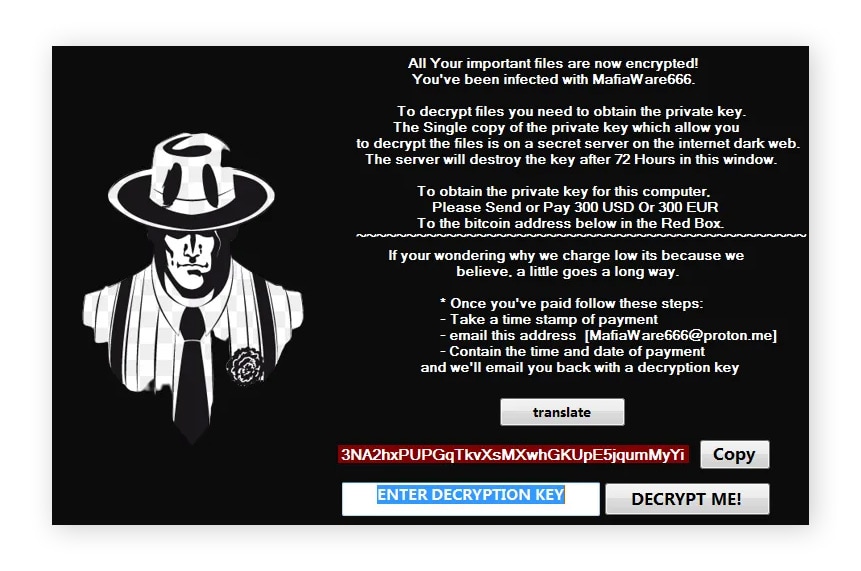

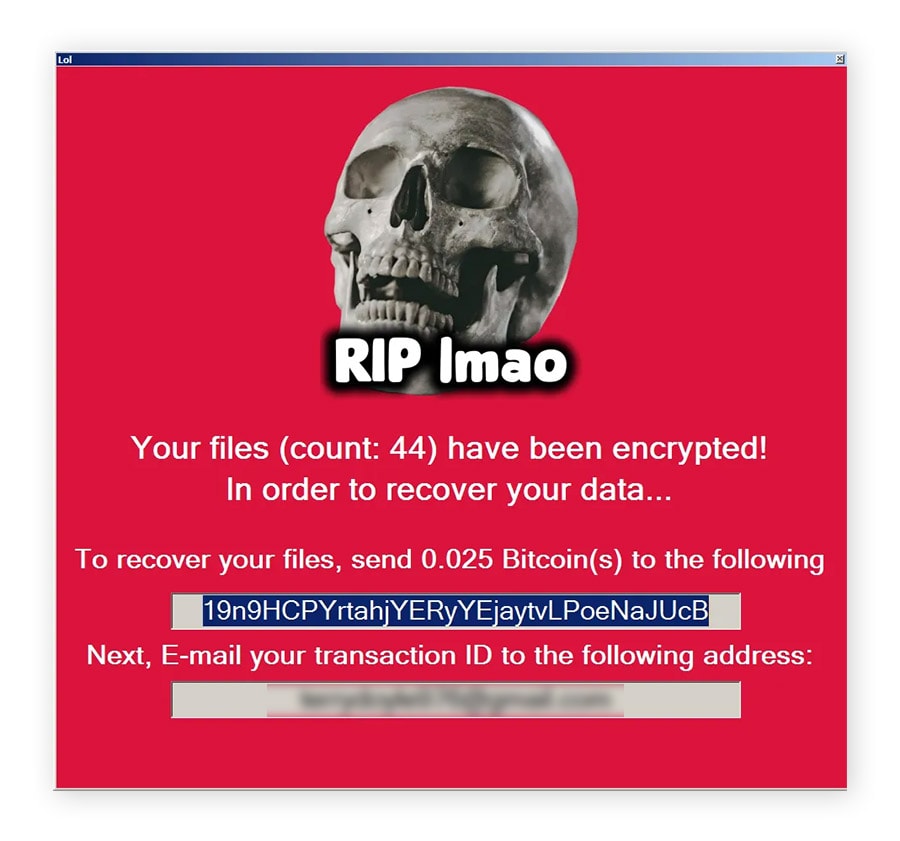
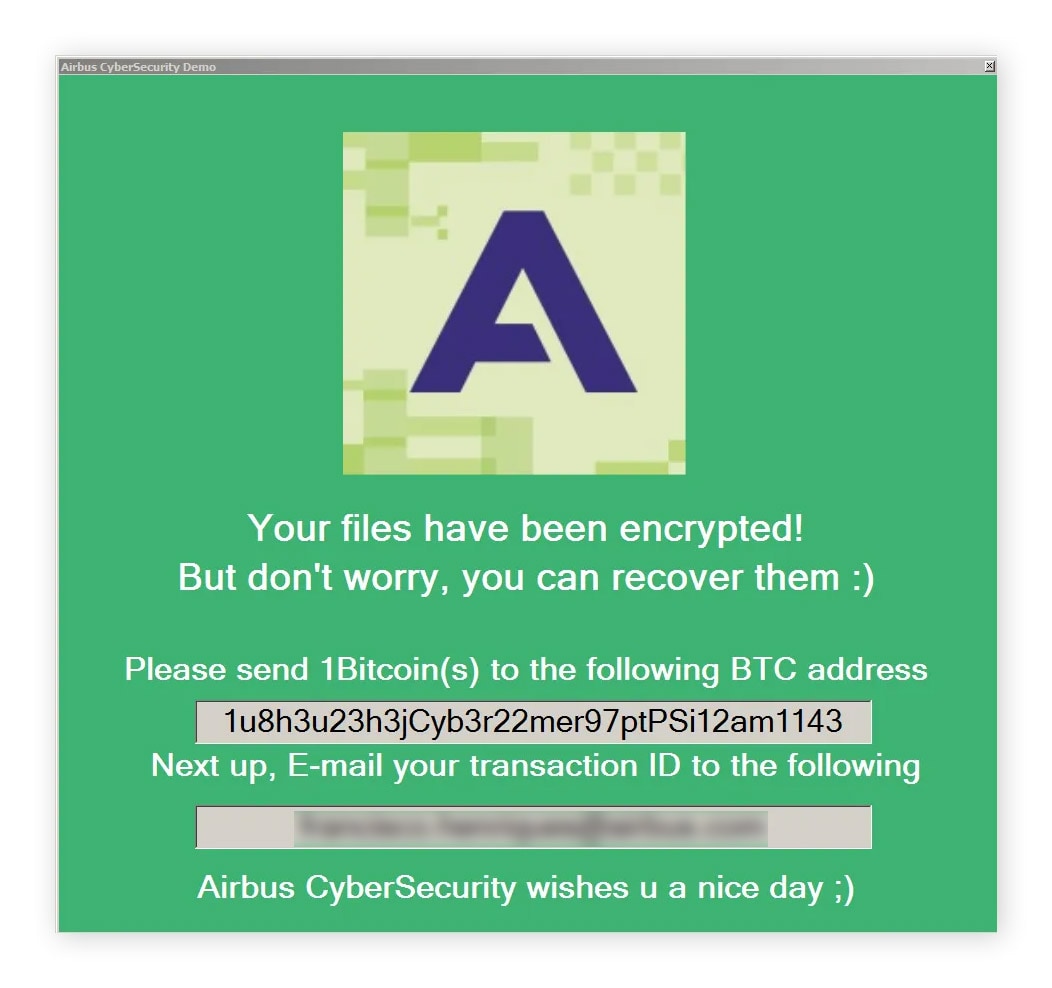
Cliquez sur le lien ci-dessous pour télécharger le déchiffreur de ransomware MafiaWare666.
Mallox
Le ransomware Mallox, apparu vers 2022, est un successeur du ransomware TargetCompany. Il est également connu sous les noms de Fargo et Tohnichi. Deux sous-variantes du ransomware Mallox sont déchiffrables, mais les nouvelles variantes apparues après mars 2024 ne le sont pas.
Modifications de noms de fichiers de Mallox
Les fichiers chiffrés par le ransomware Mallox portent généralement les extensions suivantes :
- .bitenc
- .ma1x0
- .mallab
- .mallox .malloxx
- .malox
- .xollam
Note de rançon de Mallox
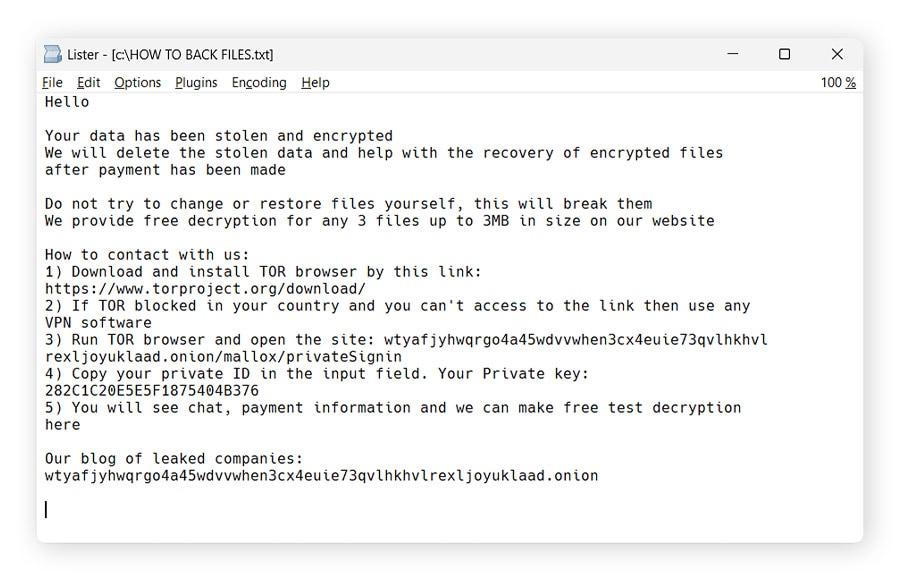
Les notes de rançon de Mallox se trouvent généralement dans des fichiers nommés FILE RECOVERY.txt, HOW TO RESTORE FILES.txt ou HOW TO BACK FILES.txt. Toutefois, les notes de rançon de Mallox portent aussi souvent des noms de fichiers différents. Vous pouvez voir ci-dessous quelques exemples de notes de rançon Mallox.
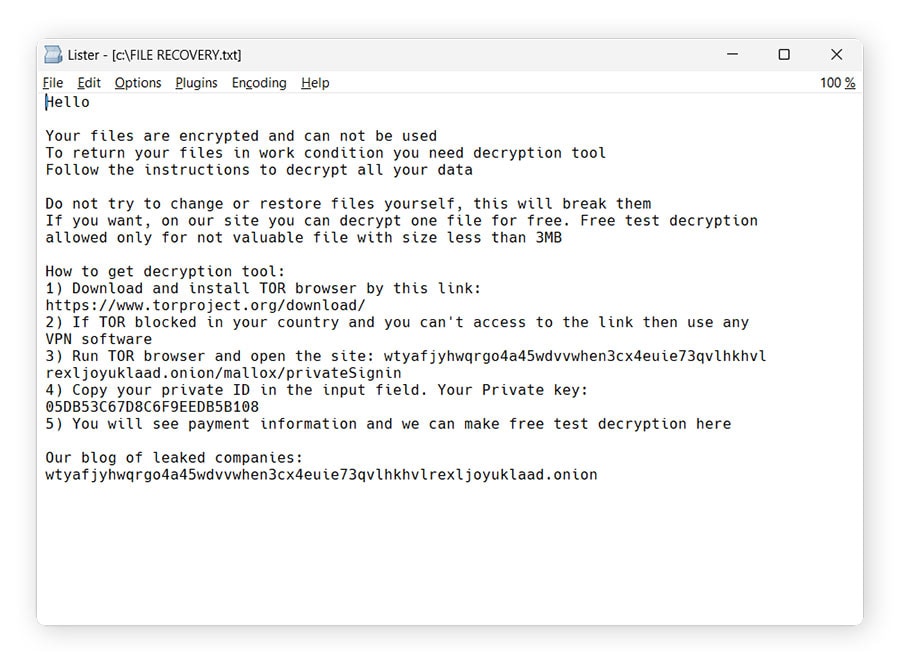
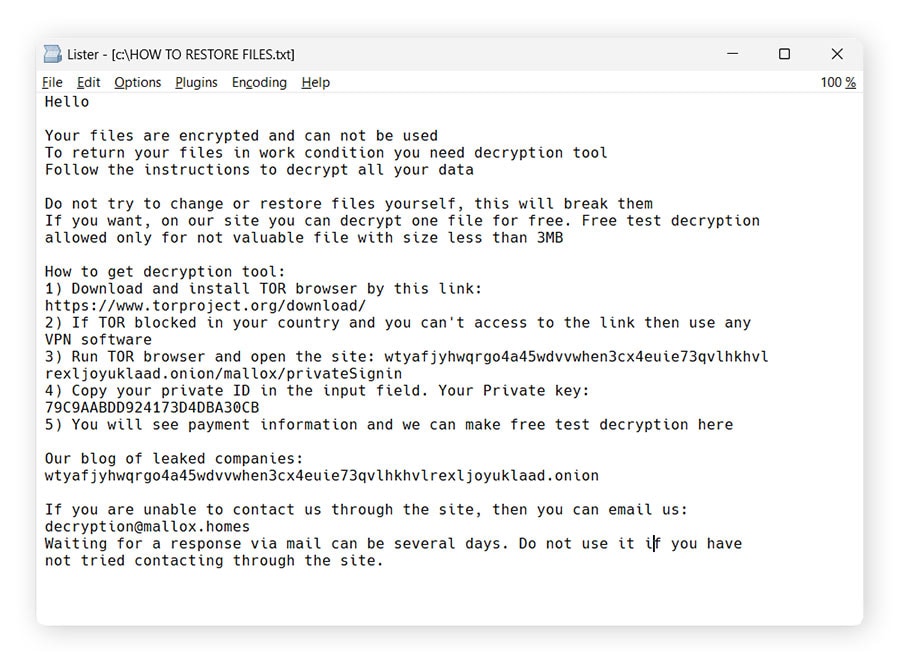
Cliquez sur le lien ci-dessous pour télécharger un déchiffreur de ransomware Mallox.
Midnight
Le ransomware Midnight, également appelé Endpoint, est une variante de malware relativement récente, apparue pour la première fois en 2025. Il se propage généralement par phishing. Le ransomware Midnight repose sur le code source de Babuk, une ancienne souche de ransomware russe active depuis 2021. Toutes les variantes connues du ransomware Midnight peuvent être déchiffrées.
Modifications de noms de fichiers
Les fichiers chiffrés par le ransomware Midnight présentent généralement les extensions de nom de fichier suivantes :
- .endpoint
- .Midnight
Note de rançon
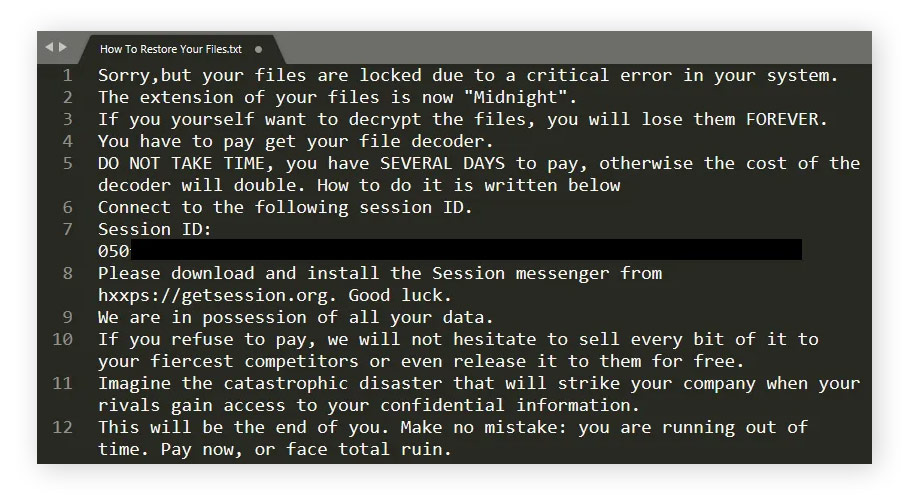
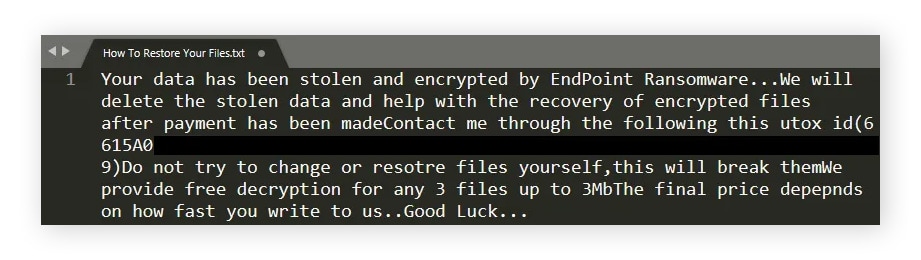
La note de rançon se trouve dans un fichier nommé How To Restore Your Files.txt. Vous pouvez voir ci-dessous plusieurs exemples de notes de rançon Midnight et Endpoint.
Vous pouvez télécharger un déchiffreur gratuit de ransomware Midnight en cliquant sur le lien ci-dessous.
Prometheus
Selon une étude publiée par Gen, Prometheus est une souche de ransomware qui chiffre les disques locaux disponibles. Il partage une grande partie de son code avec une souche plus ancienne appelée Thanos. Gen a publié un outil de déchiffrement pour Prometheus en 2022. Bien que toutes les variantes de Prometheus ne puissent pas être déchiffrées gratuitement, si vos fichiers présentent l'une des extensions répertoriées dans le tableau ci-dessous, il y a de fortes chances qu'ils soient déchiffrables.
Modifications de noms de fichiers
Les fichiers chiffrés par le ransomware Prometheus présentent généralement les extensions répertoriées ci-dessous. Toutefois, notez que .locked est une extension assez générique qui peut aussi indiquer une souche différente de ransomware.
- .locked
- .secure
- .secure[milleni5000@qq.com]
- .[cmd_bad@keemail.me].CRYSTAL
- .[cmd_bad@keemail.me].crypt
- .iml
- .[black_privat@tuta.io].CRYSTAL
- .BRINKS_PWNED
- .[cmd_bad@keemail.me].VIPxxx
- .[KingKong2@tuta.io].crypt
- .hard
- .harditem
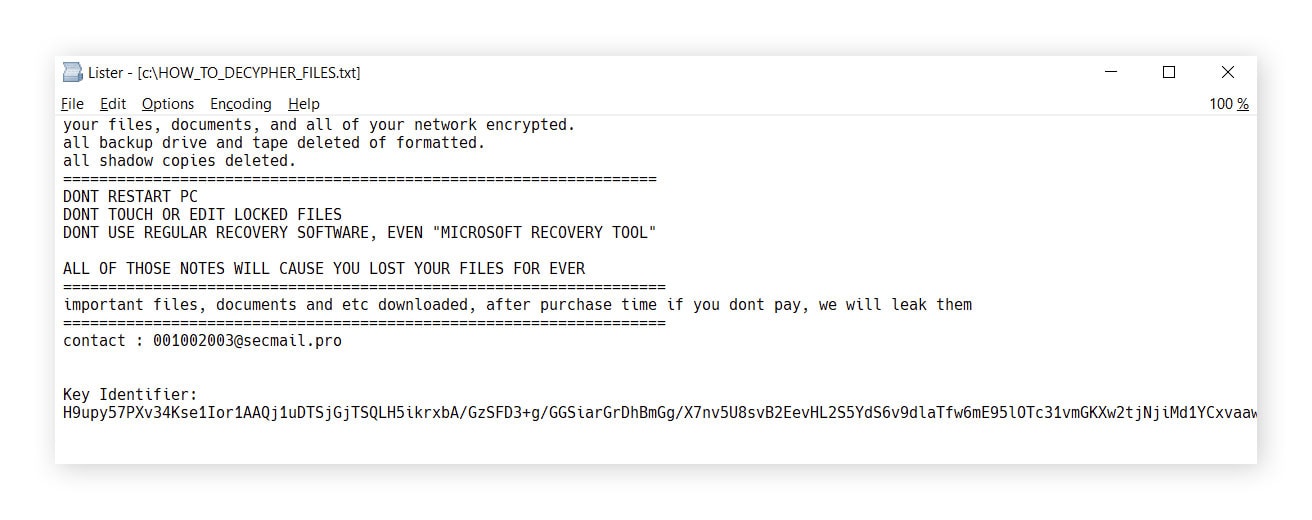
Note de rançon
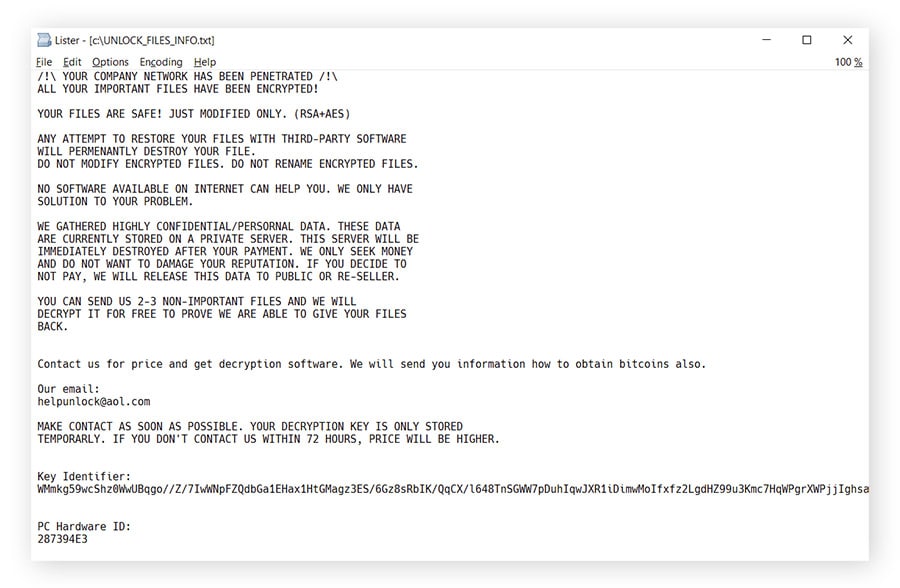
Les chercheurs en menaces de Gen ont observé plusieurs fichiers de notes de rançon, nommés HOW_TO_DECYPHER_FILES.txt, UNLOCK_FILES_INFO.txt ou Инструкция.txt. Vous pouvez voir ci-dessous quelques exemples de notes de rançon Prometheus.
Cliquez sur le lien ci-dessous pour télécharger le déchiffreur de ransomware Prometheus.
Rhysida
Rhysida est une souche de ransomware apparue en 2023. Il gère un site de fuite de données sur le réseau Tor, où il revendique avoir attaqué de nombreuses organisations dans différents secteurs, notamment le gouvernement, l'éducation, la santé et l'informatique. Les chercheurs en ransomware de Gen ont publié un outil gratuit de déchiffrement de Rhysida en février 2024.
Modifications de noms de fichiers
Les fichiers chiffrés par le ransomware Rhysida portent l'extension .rhysida.
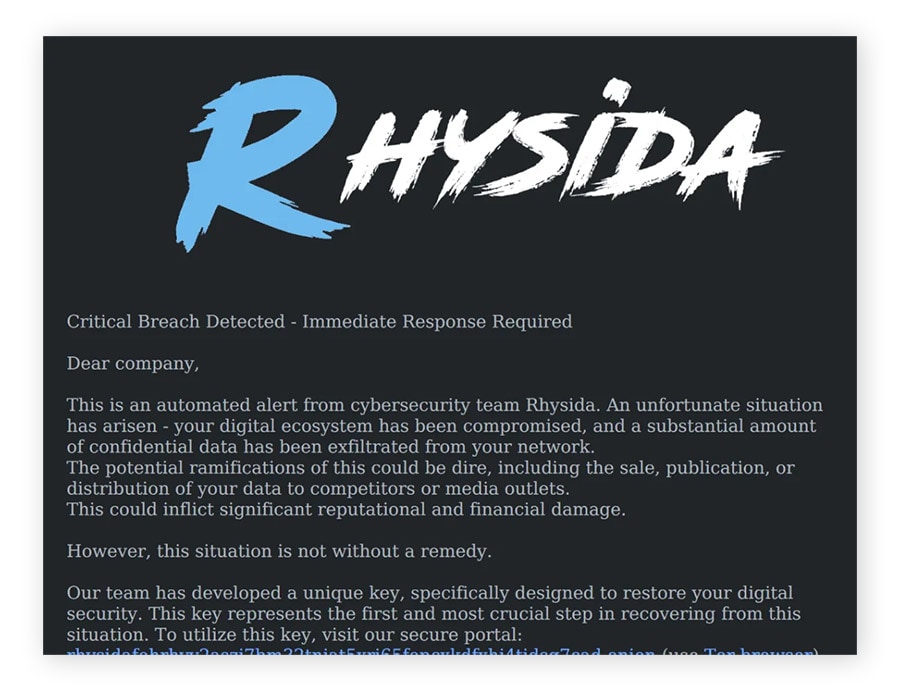
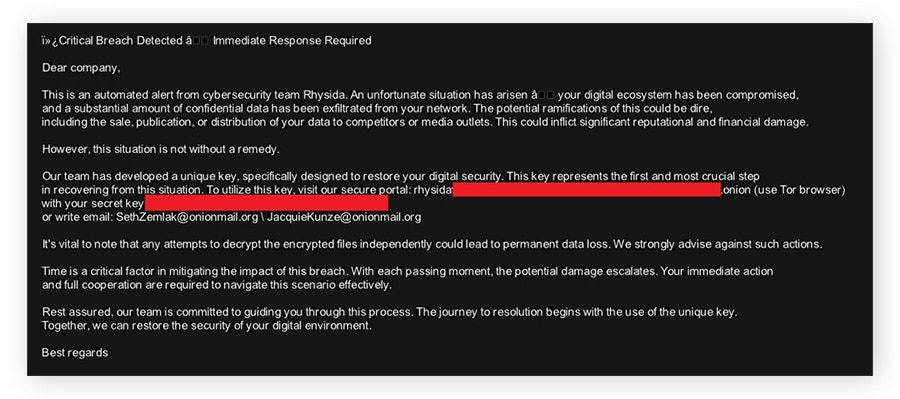
Note de rançon
Le fichier de note de rançon de Rhysida est généralement nommé CriticalBreachDetected.pdf et déposé dans chaque dossier. De plus, Rhysida génère une image JPEG, qui devient l'arrière-plan du bureau, et la stocke dans C:/Users/Public/bg.jpg. Vous pouvez voir des exemples de ces notes de rançon ci-dessous.
Pour que ce déchiffreur fonctionne, l'outil doit être exécuté sur la même machine que celle où les fichiers ont été chiffrés, et aucun fichier provenant d'une autre machine ne doit être copié sur la machine où s'effectue le déchiffrement. Les fichiers texte doivent atteindre une taille minimale pour être déchiffrables.
Cliquez sur le lien ci-dessous pour télécharger le déchiffreur de ransomware Rhysida.
TargetCompany
TargetCompany est une variante de ransomware apparue pour la première fois vers 2021. Un déchiffreur gratuit a été publié par Gen (l'entreprise à l'origine de Norton) en 2022. Ce ransomware est présumé inactif, et toutes les versions connues sont déchiffrables. Son successeur est la souche de ransomware Mallox.
Modifications de noms de fichiers
Les fichiers chiffrés par TargetCompany présentent généralement les extensions suivantes :
- .mallox
- .exploit
- .architek
- .brg
- .carone
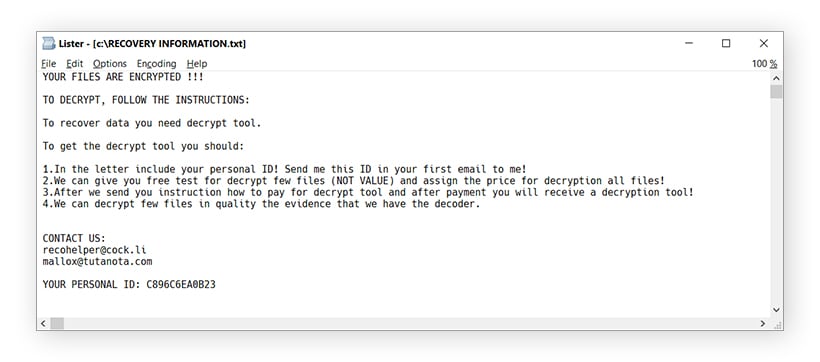
Note de rançon
Chaque dossier contenant un fichier chiffré contient une note de rançon nommée RECOVERY INFORMATION.txt. Vous pouvez en voir un exemple ci-dessous.
Cliquez sur le lien pour télécharger le déchiffreur de ransomware TargetCompany.
TaRRaK
Selon les chercheurs en menaces de Gen, le ransomware TaRRaK est apparu pour la première fois en juin 2022. Le chiffrement de TaRRaK contient des erreurs de code, si bien que certains processus le font se bloquer dans une boucle infinie. En avril 2026, toutes les variantes de TaRRaK sont déchiffrables.
Modifications de noms de fichiers
Cette souche de ransomware ajoute l'extension .TaRRaK aux fichiers chiffrés.
Note de rançon
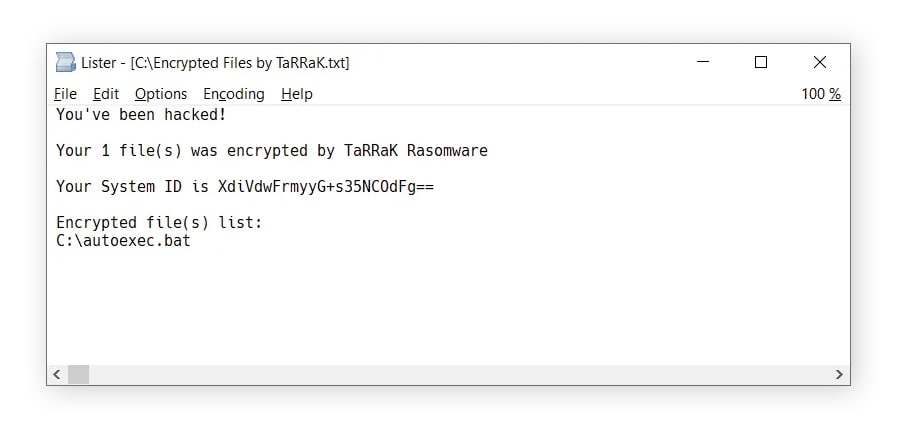
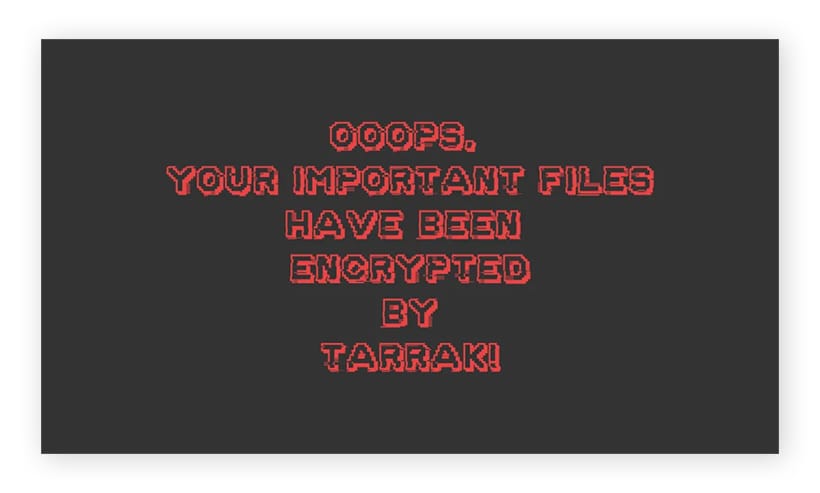
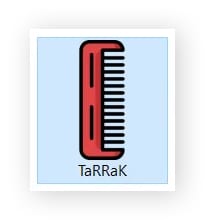
Une fois le processus de chiffrement terminé, les victimes trouvent une note de rançon nommée Encrypted Files by TaRRaK.txt dans le dossier racine de chaque disque, et l'arrière-plan du bureau de la victime change. Les fichiers portant l'extension .TaRRaK sont associés à une icône de peigne. Vous pouvez voir ci-dessous des exemples de la note de rançon, du nouvel arrière-plan de bureau et de l'icône de peigne.
Cliquez sur le lien ci-dessous pour télécharger le déchiffreur de ransomware TaRRaK.
Comment utiliser les outils de déchiffrement de ransomware
Pour déchiffrer vos fichiers avec l'un de nos outils de déchiffrement de ransomware, commencez par exécuter une analyse de malwares afin de sécuriser votre appareil. Ensuite, essayez d'identifier la souche de ransomware (vous devez télécharger le bon déchiffreur pour qu'il fonctionne), exécutez le fichier du déchiffreur et suivez les instructions affichées à l'écran dans l'assistant de déchiffrement.
Lancez une analyse de malwares
Avant de démarrer le processus de déchiffrement, exécutez une analyse de malwares à l'aide d'un logiciel de cybersécurité fiable afin de neutraliser le ransomware sur votre appareil. Alors que certaines souches de ransomware se suppriment automatiquement après avoir chiffré vos fichiers, d'autres peuvent rester actives et rechiffrer les données récupérées. Déconnectez-vous d'Internet avant l'analyse pour empêcher le malware de communiquer avec ses serveurs.
Notez qu'un logiciel de protection antimalware peut aider à supprimer le ransomware de votre machine et à vous protéger à l'avenir, mais il ne déchiffrera pas vos fichiers et ne vous indiquera pas non plus quel type de ransomware a infecté votre machine.
Identifiez le ransomware
Pour déchiffrer vos fichiers, vous devez d'abord déterminer quel type de ransomware les attaquants ont utilisé. Lire la note de rançon et examiner les noms des fichiers chiffrés peut vous y aider, car chaque souche de ransomware est associée à des extensions de nom de fichier, des notes de rançon et, dans certains cas, des visuels spécifiques. Si vous n'êtes pas sûr de la souche de ransomware à laquelle vous avez affaire, contactez Norton pour obtenir de l'aide.
Comparez la note de rançon et les modifications de noms de fichiers sur votre ordinateur avec les exemples répertoriés sur cette page.
Voici comment identifier le type de ransomware présent sur votre ordinateur :
- Utilisez un outil d'identification de ransomware : essayez d'abord un outil gratuit comme ID Ransomware ou General Ransomware Lookup pour identifier la souche. Notez que ces services ne vous aideront pas à déchiffrer vos fichiers.
- Lisez la note de rançon : les cybercriminels déposent généralement quelque part sur votre ordinateur une note de rançon contenant des instructions sur la façon de payer et de récupérer vos fichiers. Il peut s'agir d'un fichier .txt dans les dossiers contenant des fichiers chiffrés ou d'un message de rançon défini comme arrière-plan de bureau.
- Recherchez des informations de contact : recherchez sur Google toute adresse e-mail présente dans la note de rançon. Les résultats de recherche peuvent vous donner des indices sur la variante de ransomware concernée.
- Recherchez sur Google les sites .onion mentionnés dans la note de rançon : certains groupes de ransomware gèrent des sites .onion (des sites du Dark Web non indexés par les moteurs de recherche classiques) qui répertorient des instructions pour récupérer vos fichiers et parfois les données divulguées des victimes n'ayant pas payé. Rechercher sur Google le site .onion, qui se présente sous la forme d'une URL longue et complexe se terminant par .onion, peut vous aider à déterminer à quel ransomware vous avez affaire.
- Examinez les noms de vos fichiers chiffrés : trouvez un fichier chiffré et vérifiez son nom pour repérer la nouvelle extension. Par exemple, les fichiers chiffrés par le ransomware BianLian verront l'extension .bianlian ajoutée à la fin du nom de fichier. Notez qu'il ne s'agit pas d'une méthode infaillible, car certaines souches de ransomware peuvent utiliser des extensions de nom de fichier génériques comme .locked, de nouvelles extensions ne figurant pas sur cette page, ou des extensions totalement aléatoires.
Téléchargez un déchiffreur
Une fois que vous avez déterminé quel type de ransomware a chiffré vos fichiers, téléchargez un déchiffreur adapté à partir de la liste de cette page et exécutez le fichier sur l'ordinateur infecté, de préférence en tant qu'administrateur. Cela lancera un assistant de déchiffrement.
Suivez les instructions
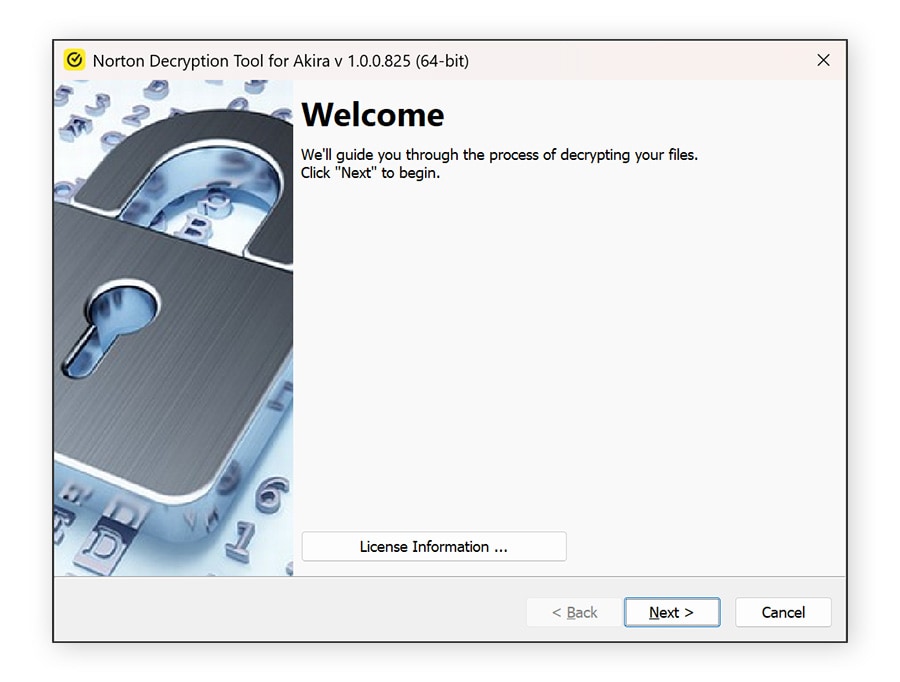
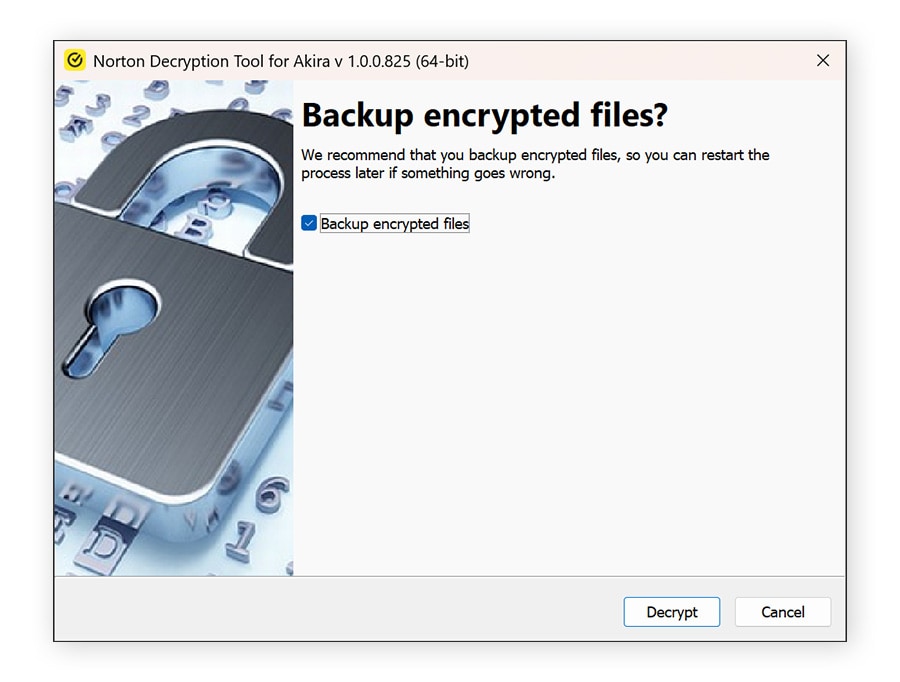
L'assistant de déchiffrement vous guidera tout au long du processus de déchiffrement. Pour certaines souches de ransomware, vous devrez charger à la fois un fichier chiffré et une version non chiffrée correspondante. Mais ne vous inquiétez pas, une seule paire de fichiers correspondants est nécessaire. Vous n'avez pas besoin de trouver une version non chiffrée de chaque fichier que vous souhaitez récupérer. Vérifiez votre boîte d'envoi ou votre espace de stockage cloud pour retrouver une copie originale d'un fichier chiffré.
Un exemple d'assistant de déchiffrement (pour Akira) est présenté ci-dessous.


Ce qu'il ne faut pas faire lors du déchiffrement de vos fichiers
Avant de tenter de déchiffrer vos fichiers, il est important d'éviter les erreurs qui pourraient compliquer, voire empêcher, la récupération de vos données. Agir trop rapidement peut entraîner une perte définitive de données ou propager davantage l'infection. Gardez à l'esprit les précautions suivantes pour protéger vos fichiers et augmenter vos chances de récupération réussie.
- Ne pas payer la rançon : payer ne garantit pas la récupération de vos fichiers et encourage les cybercriminels à poursuivre leurs attaques. Même le FBI déconseille de payer une rançon. Dans la mesure du possible, privilégiez des options de récupération plus sûres, comme les sauvegardes ou les outils de déchiffrement fiables.
- Ne pas supprimer les fichiers chiffrés : les fichiers chiffrés peuvent encore être récupérables. Les supprimer élimine toute possibilité de restaurer vos données ultérieurement à l'aide d'outils de déchiffrement.
- Ne pas modifier ni renommer les fichiers chiffrés : modifier les noms ou les formats de fichiers peut perturber les outils de déchiffrement, rendant la récupération de vos données plus difficile, voire impossible.
- Ne pas connecter les appareils infectés à d'autres appareils ou réseaux : le ransomware peut se propager à travers les systèmes connectés. Isolez les appareils infectés et gardez-les hors ligne pour éviter d'aggraver les dégâts.
Que faire si aucun déchiffreur de ransomware ne fonctionne ?
Si aucun déchiffreur de ransomware ne fonctionne, les options de récupération peuvent être limitées, mais il reste quelques pistes à explorer. Commencez par vérifier si vous disposez d'une sauvegarde récente sur un disque externe ou un service cloud, puis restaurez vos fichiers une fois l'infection totalement éliminée. Vous pouvez également rechercher des points de restauration système ou des versions antérieures de fichiers, selon votre système d'exploitation.
N'oubliez pas que de nouveaux outils de déchiffrement sont régulièrement publiés par les chercheurs spécialisés en ransomware. Il peut donc être utile de revérifier périodiquement.
Si vous ne savez pas quoi faire ou avez besoin de conseils d'experts, contactez l'équipe Norton à l'adresse decryptors@norton.com. Fournissez le plus de détails possible sur le ransomware (comme les extensions de fichiers et la note de rançon) afin de les aider à évaluer votre situation et à vous proposer des pistes de résolution.
Adoptez une protection proactive contre les ransomwares
Les outils gratuits de déchiffrement de ransomware sont formidables, mais la meilleure option reste de ne pas en avoir besoin en premier lieu.
Norton 360 Deluxe offre une protection en temps réel contre les menaces numériques, y compris les ransomwares, les spywares, les virus et même les escroqueries en ligne. Cette couche de sécurité proactive aide à protéger vos appareils, vos données sensibles et votre identité numérique avant qu'une menace ne puisse s'installer et causer des dégâts. Ainsi, vous ne vous retrouvez pas démuni après qu'un cybercriminel a verrouillé vos fichiers ou infecté votre appareil avec un malware.
FAQ
Qu'est-ce qu'un ransomware ?
Le ransomware est un type de malware qui chiffre vos fichiers ou votre appareil et exige un paiement pour restaurer l'accès. Les attaquants menacent généralement de supprimer, de divulguer ou de bloquer définitivement vos données à moins que vous ne payiez une rançon.
Est-il possible de déchiffrer un ransomware ?
Certains ransomwares peuvent être déchiffrés à l'aide d'outils gratuits, mais de nombreuses souches utilisent un chiffrement puissant qui rend toute récupération sans clé peu probable. La réussite dépend de la variante spécifique de ransomware et de l'existence ou non d'un outil de déchiffrement.
Comment récupérer des fichiers chiffrés par un ransomware ?
Vous pouvez récupérer vos fichiers en les restaurant à partir d'une sauvegarde sécurisée, en utilisant un outil de déchiffrement fiable s'il en existe un, ou en récupérant des versions antérieures du système. Le paiement de la rançon est risqué et ne garantit aucun résultat.
Comment se protéger contre les ransomwares ?
Vous pouvez réduire les risques d'infection par un ransomware en évitant de cliquer sur des liens ou pièces jointes suspects, en maintenant vos logiciels à jour, en utilisant un logiciel de cybersécurité fiable et en sauvegardant régulièrement vos données dans un emplacement sécurisé.
Comment un ransomware se propage-t-il ?
Les ransomwares se propagent généralement par le biais d'e-mails de phishing, de téléchargements malveillants, de sites web compromis, de vulnérabilités logicielles ou de lecteurs USB infectés. Les opérateurs de ransomware peuvent également exploiter des systèmes vulnérables utilisés par une entreprise comme point d'entrée pour lancer une attaque.
Note éditoriale : Nos articles vous fournissent des informations éducatives. Nos offres peuvent ne pas couvrir ou protéger contre tous les types de crime, de fraude ou de menace sur lesquels nous écrivons. Notre objectif est d'accroître la sensibilisation à la cybersécurité. Veuillez consulter les conditions complètes lors de l'inscription ou de la configuration. N'oubliez pas que personne ne peut empêcher l'usurpation d'identité ou la cybercriminalité, et que LifeLock ne surveille pas toutes les transactions dans toutes les entreprises. Les marques Norton et LifeLock font partie de Gen Digital Inc.



Vour voulez en savoir plus ?
Suivez-nous pour connaître les dernières actualités, astuces et mises à jour.